Шахраї змінюють тактику: що означають нові схеми для мешканців Дніпра
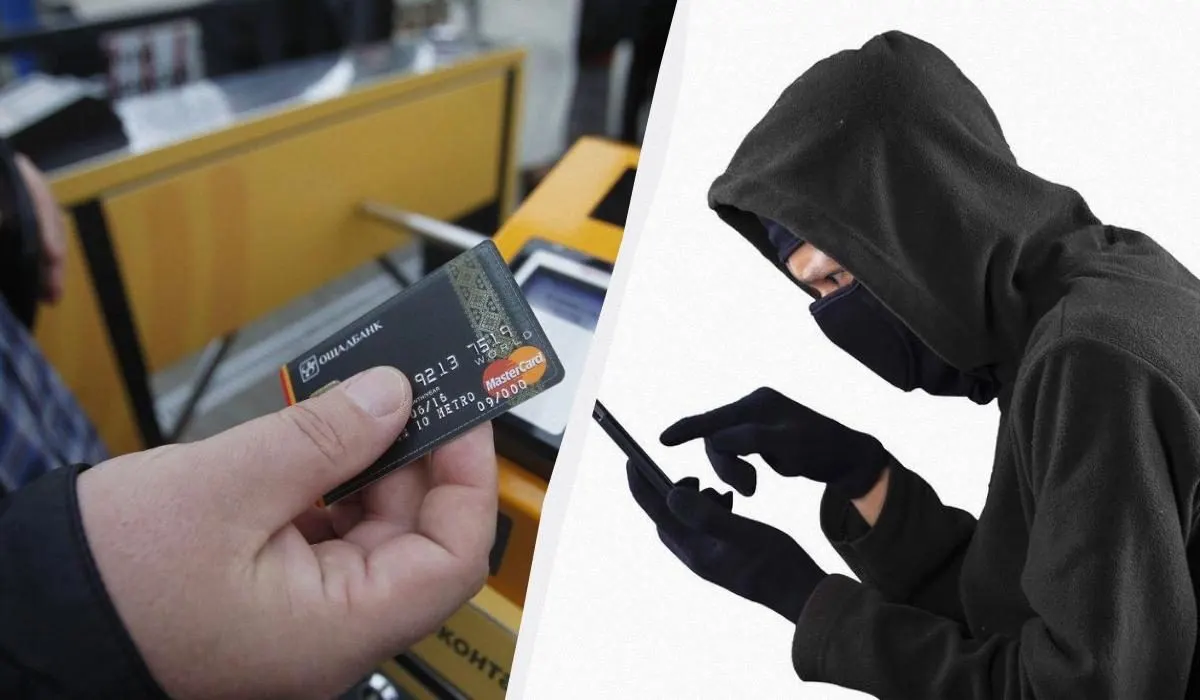
Зловмисники все частіше відмовляються від грубих підробок на користь підготовлених сценаріїв, які виглядають як звичайне спілкування. Для міст це питання не лише особистих втрат, а й стабільності інформаційних ресурсів.
Департамент інформаційних технологій Дніпровської міськради разом із Сектором з кіберзахисту Управління Держспецзв'язку у Дніпропетровській області оприлюднили перелік схем, які нині поширюються найбільше. Спільна риса цих методів — соціальна інженерія: шахраї збирають доступну інформацію про людину, вибудовують правдоподібну ситуацію та тиснуть на довіру, поспіх або неуважність.
Перший напрям — фальшиві вакансії. Усе починається з привабливої пропозиції роботи й реалістичної онлайн-співбесіди, після якої кандидату пропонують «тестове завдання». Для його виконання нібито потрібно встановити VPN-клієнт або іншу програму — а такий застосунок може містити шкідливий код. Як приклад фахівці наводять модифікований клієнт SopraVPN.
Другий напрям — діпфейки. Технології дозволяють переконливо імітувати голос і відеозображення, тож голосове повідомлення чи відеодзвінок нібито від знайомого, колеги або керівника більше не є безумовним підтвердженням особи співрозмовника. Далі йдуть vishing — телефонні дзвінки від імені банку, служби підтримки чи установи з метою вивідати інформацію або підштовхнути до потрібних дій, та quishing — фішинг через QR-коди, які ведуть на підроблені чи небезпечні ресурси. Окремо згадується MFA fatigue: зловмисники багаторазово надсилають запити багатофакторної автентифікації, розраховуючи, що людина через втому чи неуважність підтвердить один із них.
Що це означає на практиці? По-перше, звичні ознаки шахрайства — дивний текст, помітні помилки, незнайомий відправник — дедалі гірше працюють як запобіжник. По-друге, зростає ціна звичайної неуважності: один підтверджений запит на вхід або встановлена за сторонньою інструкцією програма може відкрити доступ до акаунтів і даних. Для міста це прямо пов'язано із захистом даних та стабільною роботою інформаційних ресурсів і критичної інфраструктури.
Правила, які пропонують фахівці, виглядають просто, але вимагають дисципліни. Не діяти під тиском: термінові вимоги, залякування наслідками чи обіцянки несподіваної вигоди — привід зупинитися й перевірити інформацію. Якщо незвичне прохання надходить нібито від колеги, керівника чи знайомого, зв'язатися з цією людиною через інший, заздалегідь відомий канал. Не встановлювати невідомі VPN-клієнти та інші програми за сторонніми інструкціями, не сканувати QR-коди з ненадійних джерел і не підтверджувати запити на вхід, які ви не ініціювали.
У Департаменті інформаційних технологій міськради наголошують: технічні засоби захисту потрібні, але не менш важливі уважність користувачів і відповідальне ставлення до цифрової безпеки. Іншими словами, йдеться про спільну відповідальність — звичка перевіряти інформацію та критично оцінювати навіть переконливі повідомлення зменшує ризики і для окремої людини, і для міських сервісів загалом.
Читайте також
Ще в розділі «Політика»
- Падіння ложки чи виделки: забобони як частина культурної спадщини
- Гараж без документів у Дніпрі: як узаконити та оформити спадщину
- Чому Держдеп США радить не їхати в Умань на Рош га-Шана
- Вибори під час війни неможливі: пояснення радника президента
- ГУР уразило "Панцирь", катер і станцію РФ: втрати на $20 млн