Шахраї більше не пишуть «ви виграли мільйон»: як працює соціальна інженерія
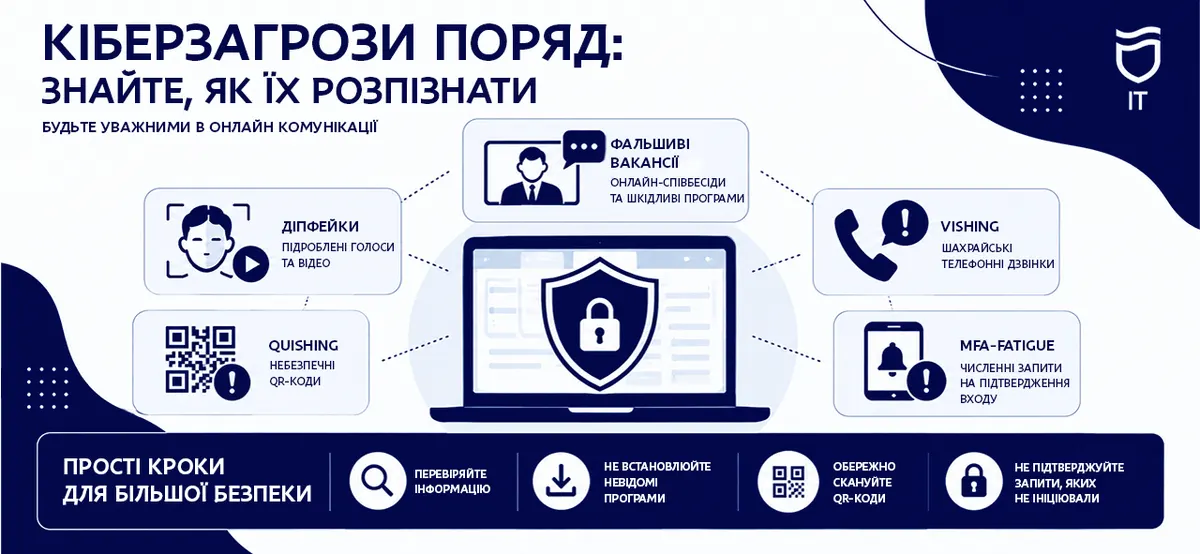
Сучасні схеми обману вже не виглядають як очевидно підозрілі повідомлення — вони маскуються під робочі пропозиції, дзвінки з банку та навіть голос керівника. Фахівці з кіберзахисту пояснили, на що саме розраховують зловмисники.
Про нові методи соціальної інженерії та базові правила цифрової гігієни нагадали в Департаменті інформаційних технологій Дніпровської міської ради разом із Сектором з кіберзахисту Управління Держспецзв’язку у Дніпропетровській області.
Головна зміна в тому, що атака тепер рідко починається з відвертої нісенітниці. Найпоширеніший сценарій — приваблива вакансія. Після онлайн-співбесіди людині пропонують виконати тестове завдання, а для цього встановити VPN-клієнт чи іншу програму. Замість робочого інструменту на пристрій потрапляє шкідливий код. Серед прикладів фахівці наводять модифікований клієнт SopraVPN. Висновок простий: не варто ставити програми за посиланнями від незнайомців, навіть якщо пропозиція виглядає цілком реальною.
Другий напрям — підробка особи. Технології вже дозволяють імітувати голос і зовнішність людини, тож відеодзвінок чи голосове повідомлення від нібито колеги, знайомого або керівника більше не є доказом, що на зв’язок вийшла саме ця людина. Якщо прохання здається незвичним, його радять перевірити через інший канал — зателефонувати за номером, який уже є, а не за контактом із підозрілого повідомлення.
Окремо виділяють голосовий фішинг, або vishing: зловмисник телефонує від імені банку, служби підтримки чи державної установи й намагається витягнути персональні дані або спонукати людину до певних дій. Представлятися працівником відомої організації — ще не привід диктувати конфіденційну інформацію. Споріднена схема — quishing, де замість посилання використовують QR-код: він має звичайний вигляд, але після сканування веде на підроблений або небезпечний сайт. Обережність варто проявляти до кодів із невідомих джерел і з сумнівних повідомлень.
Окремо згадують атаку MFA fatigue: користувачеві багаторазово надсилають запити на підтвердження входу в обліковий запис. Розрахунок на втому — людина неуважно натисне кнопку або підтвердить один із запитів просто щоб сповіщення припинилися. Якщо ви не намагалися увійти у свій акаунт, підтверджувати такі запити не можна.
Універсальне правило для всіх цих випадків — не діяти поспіхом. Насторожити мають термінові вимоги, залякування наслідками та обіцянки несподіваної вигоди. Фахівці радять перевіряти незвичні прохання через інший канал зв’язку, не встановлювати невідомі програми й VPN-клієнти за сторонніми інструкціями, не сканувати QR-коди з ненадійних джерел, не підтверджувати входи, які ви не ініціювали, і критично оцінювати навіть переконливі на вигляд повідомлення.
У міськраді наголошують: технічні засоби захисту важливі, але не менш значущою залишається уважність самих користувачів. Дотримання простих правил цифрової гігієни допомагає захищати персональні дані, інформаційні ресурси та критичну інфраструктуру, а кібербезпека значною мірою залежить від щоденних дій кожної людини.
Читайте також
Ще в розділі «Україна»
- Нічна атака на Харків: є влучання у двох районах, постраждали троє людей
- На війні загинув працівник Тернопільського Червоного Хреста Микола Стасенко
- Шість мешканців: як живе прикордонне село Комори на Рівненщині
- Кравченко оприлюднив протокол обшуку ОГП, сперечаючись із НАБУ та САП
- OnePlus 16: що означає флагман із батареєю 9000 мАг для ринку смартфонів